
Ракурсhttps://racurs.ua/
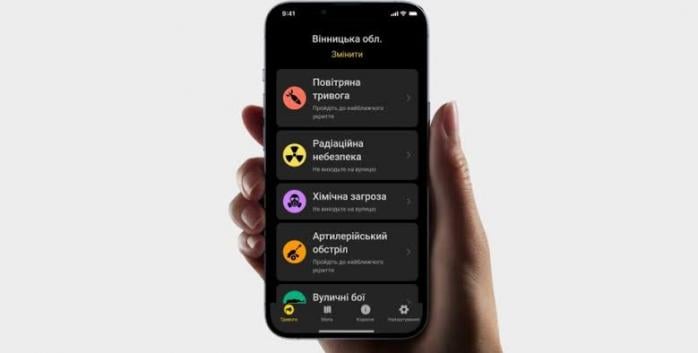

Застосунок «Повітряна тривога» зазнав кібератаки. Фото:
Застосунок «Повітряна тривога» зламали хакери — що відомо
https://racurs.ua/ua/n217158-zastosunok-povitryana-tryvoga-zlamaly-hakery-scho-vidomo.htmlРакурсОфіційний застосунок «Повітряна тривога» зламали хакери.
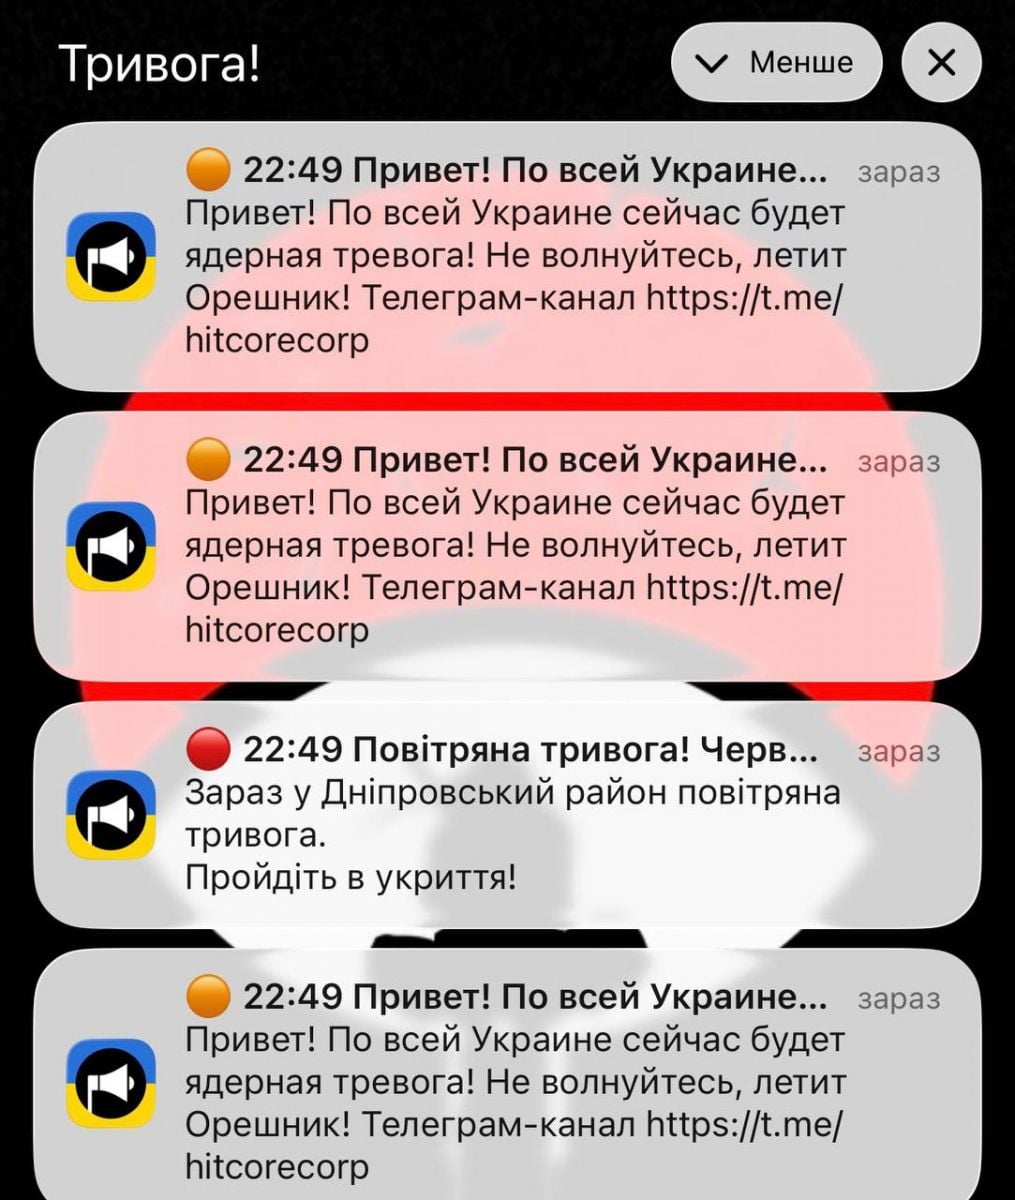
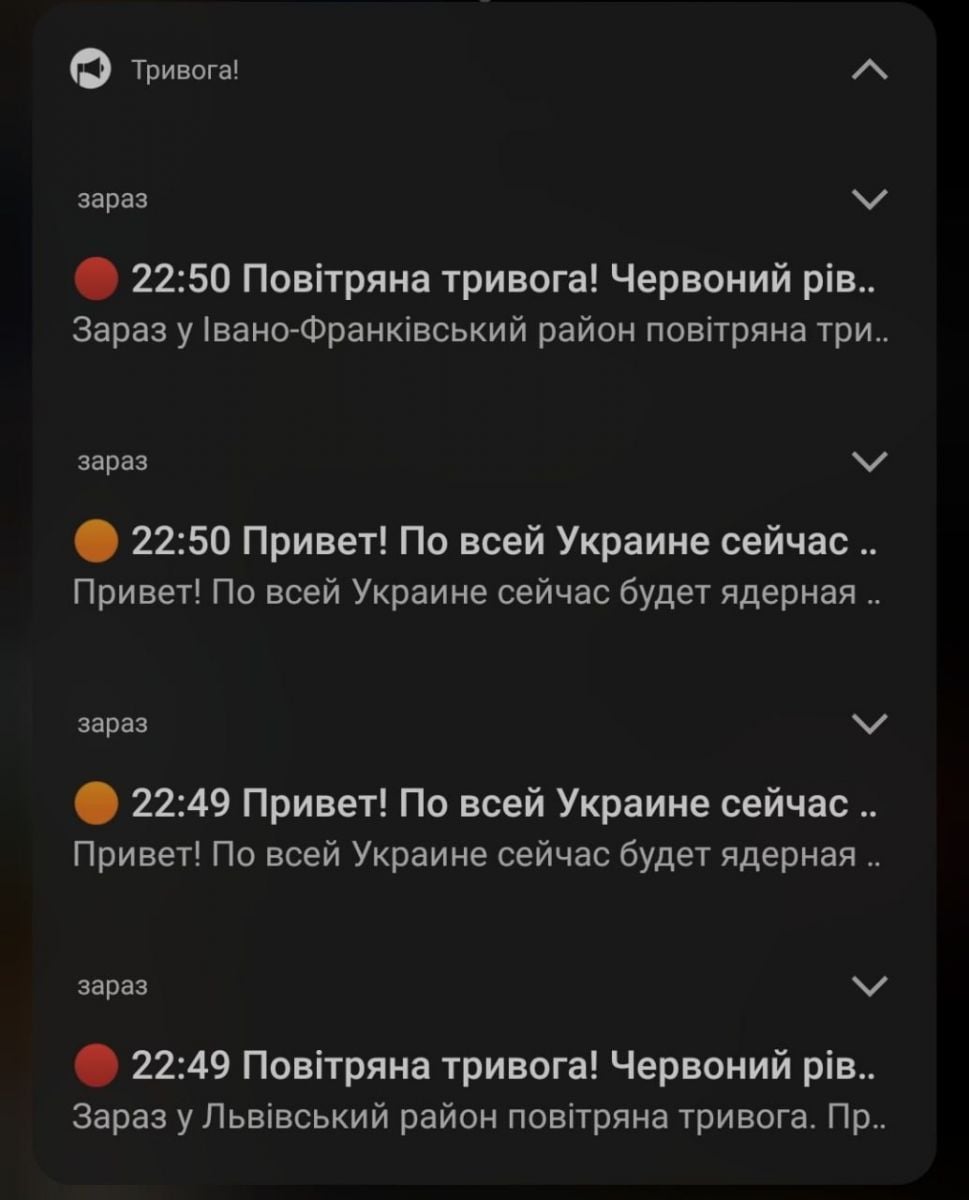
У ніч на 2 листопада користувачі отримували повідомлення про радіаційну та хімічну небезпеку, а також вуличні бої. Крім того, надійшло сповіщення про ядерну загрозу «Орєшніка» російською мовою.
У Повітряних силах ЗСУ після цього поінформували, що імовірно додаток «Повітряна тривога» піддався ворожому впливу. Військові наголосили, що не було жодної радіаційної загрози.
Зберігайте спокій, слідкуйте за нашими повідомленнями на нашому каналі! — зазначили в ПС.
У Telegram-каналі додатку «Повітряна тривога» заявили, що сторонні особи здійснили несанкціоноване втручання в роботу застосунку. Через це були відключені пуш-сповіщення та тимчасово призупинено роботу застосунку.
Згодом повідомили, що застосунок «Повітряна тривога» поступово повертають у роботу після кібератаки. На карті доступна інформація про жовтий і червоний рівні небезпеки. Також приходять push-сповіщення про тривоги. Наразі тимчасово призупинено відображення цілей на карті.
Розробники наголосили, що реалізують додаткові активності для захисту застосунку, щоб запобігти подібним ситуаціям у майбутньому.
Також команда запевнила, що застосунок не зберігає і не використовує персональні дані користувачів.
Нагадаємо, 29 жовтня російське хакерське угруповання UAC-0050 здійснило кібератаку на українські держустанови. Хакери надсилали листи, що стосувалися погашення заборгованості за електроенергію нібито від імені бухгалтера «ДТЕК Енерго».